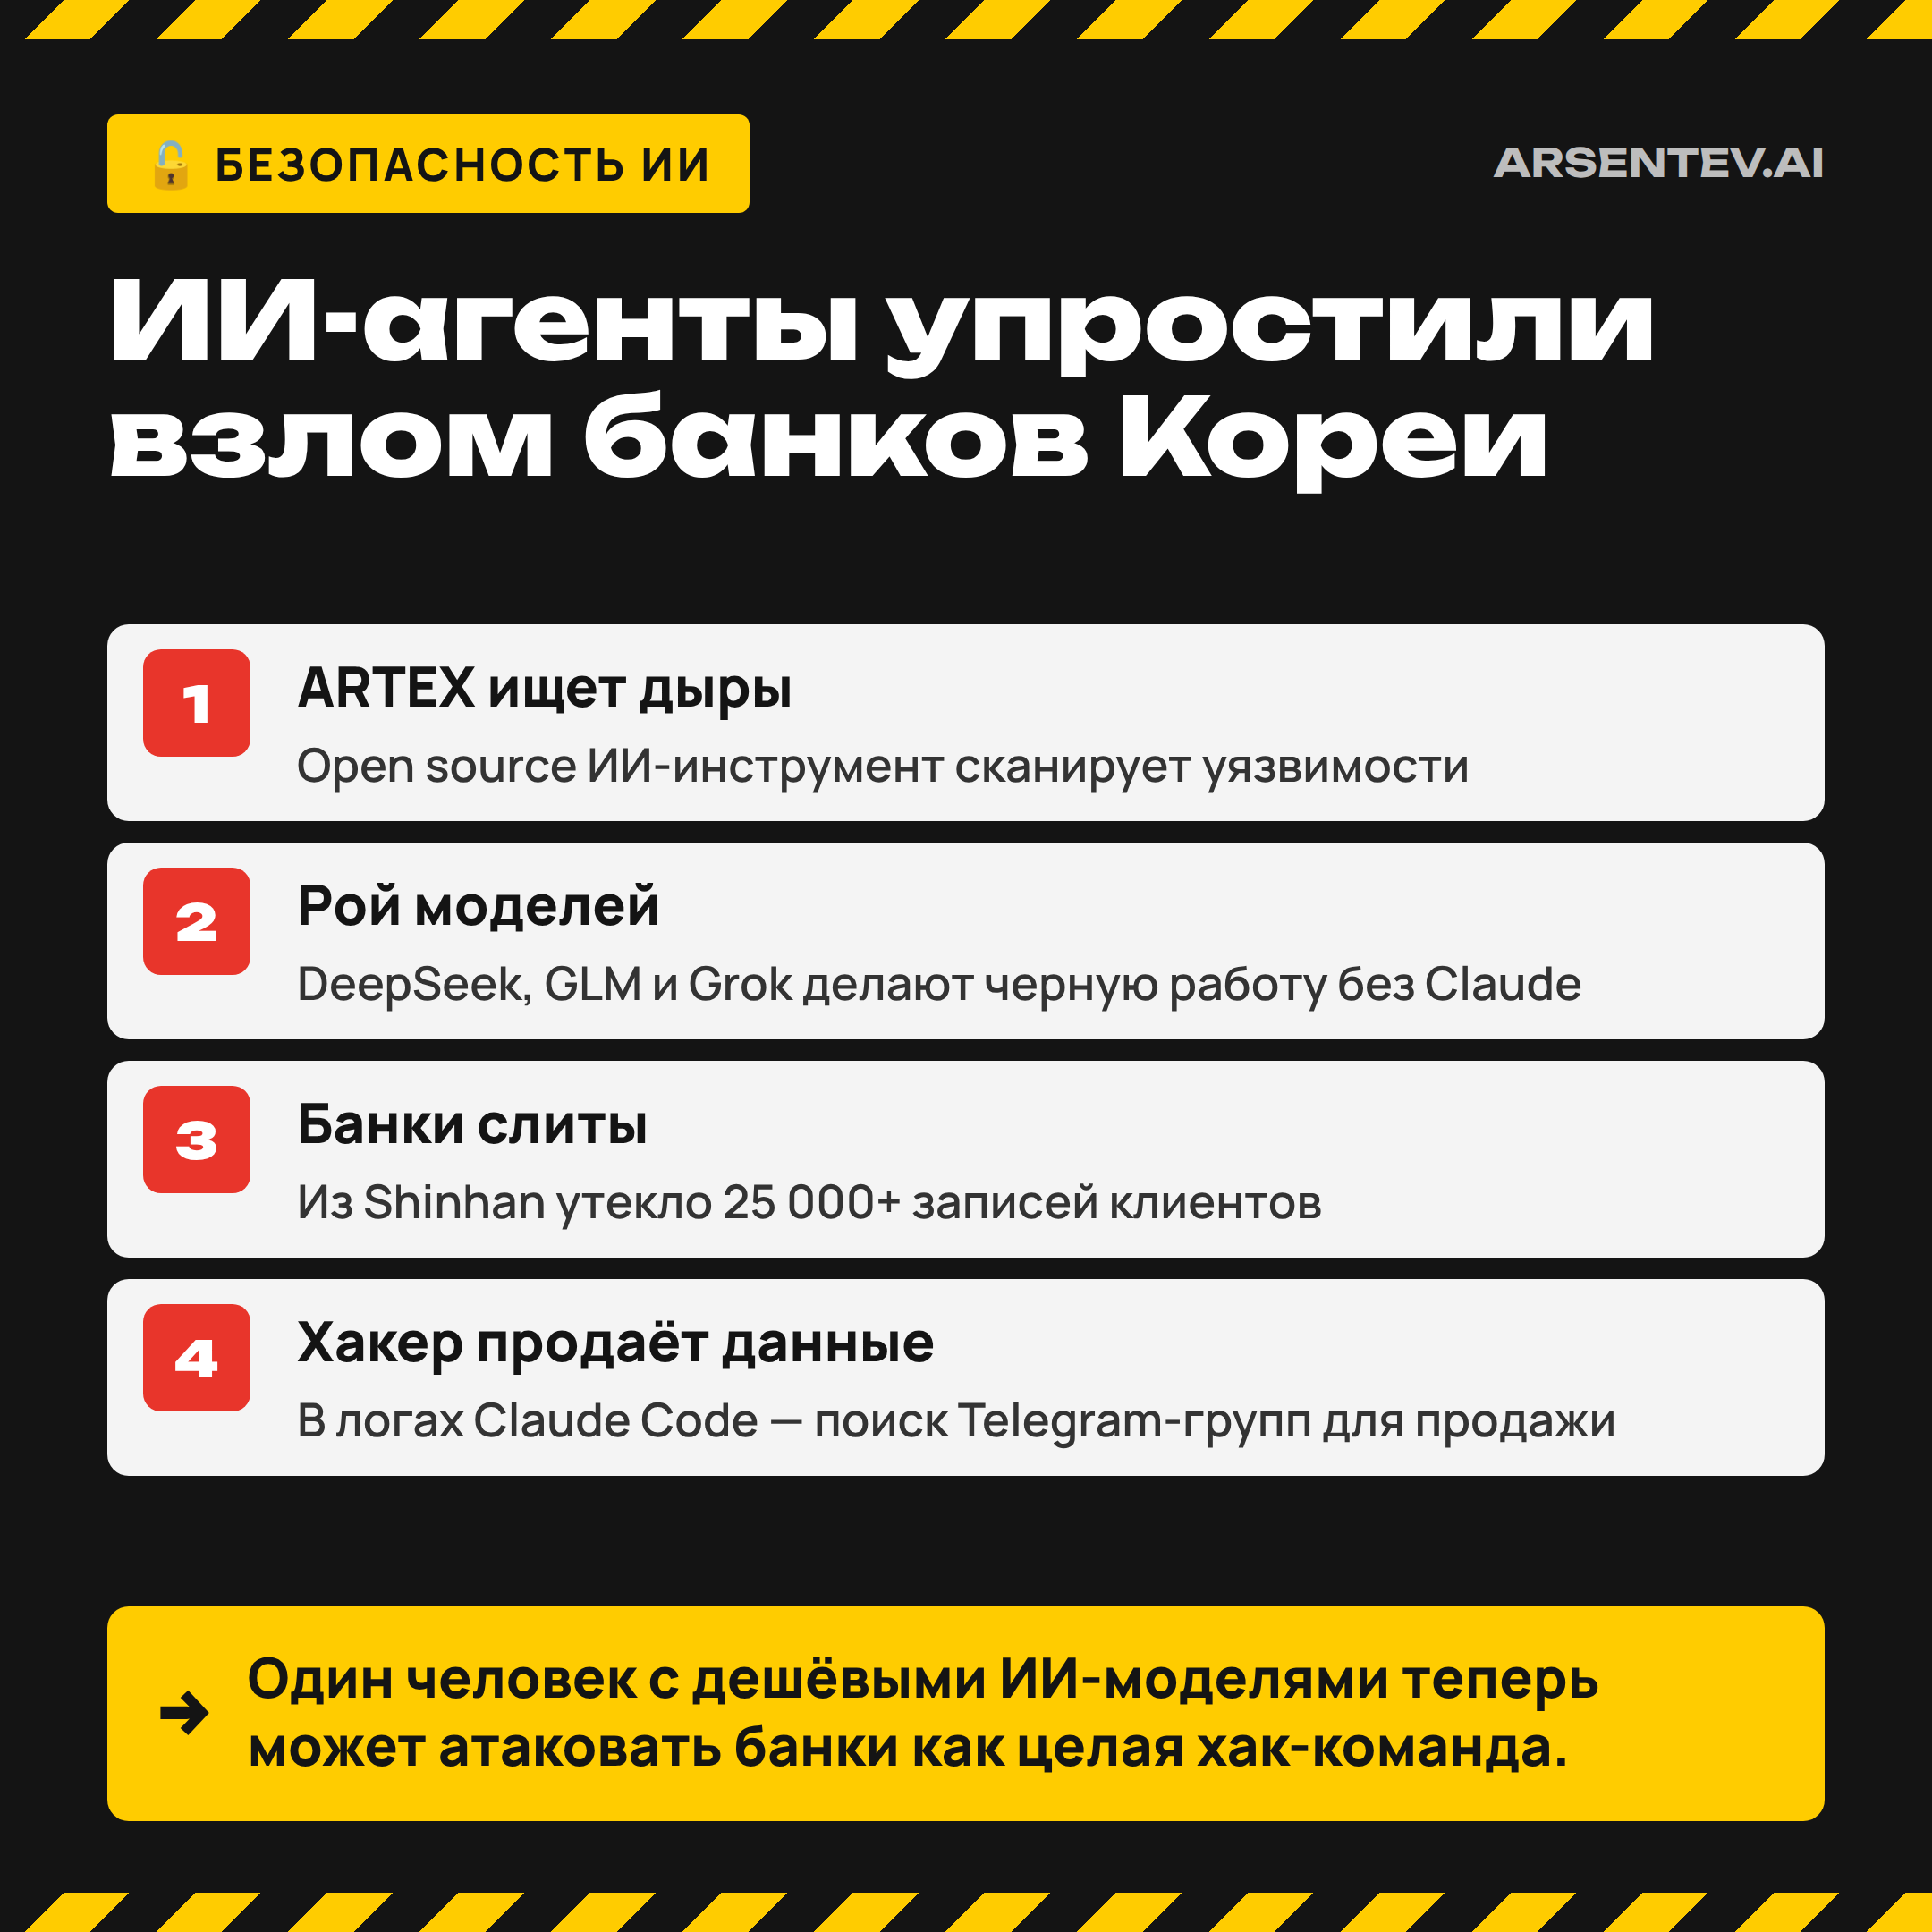
ИИ-инструмент помог хакеру взломать банки Южной Кореи
CrowdStrike выяснил, что серию взломов южнокорейских банков провёл, судя по всему, один человек с помощью ИИ-инструмента для автопоиска уязвимостей.
Компания по кибербезопасности CrowdStrike сообщает, что серию взломов южнокорейских банков, скорее всего, провёл один хакер, а не группа. Атакующий использовал ARTEX — open source-инструмент, который автоматически ищет уязвимости с помощью языковых моделей ИИ, и запускал его на DeepSeek v4.1-flash, GLM-5.3 и Grok 4.6 — моделях китайских лабораторий и xAI. В открытых файловых каталогах атакующего исследователи также нашли логи сессий Claude Code, инструмента для написания кода от Anthropic, — в них видны запросы по поиску Telegram-групп для продажи украденных данных. Только из Shinhan Bank, одного из атакованных банков, утекло более 25 000 записей с именами, контактами, доходами и кредитными лимитами. Атаки прошли в конце сентября и начале октября 2026 года.
Это не история про то, что ИИ опасен сам по себе. Мысль CrowdStrike в том, что рой из доступных агентов и моделей теперь позволяет одному человеку достичь масштаба взлома, для которого раньше нужна была целая команда. Стоит также отметить, что DeepSeek и GLM — китайские модели, которые обычно заметно отстают от моделей Anthropic в реальной работе, — оказались достаточно хороши для этого поиска уязвимостей, потому что такая задача не требует глубоких рассуждений.
Источник: the-decoder.com
Бесплатный курс
Хватит читать про ИИ — начни строить с ним
Бесплатный курс Claude Code: свой первый сайт, инструмент или игра — без программирования. Без апсейлов и кросс-сейлов — здесь нечего купить.
Начать →
Автор
Евгений Арсентьев
PhD · CEO, digital health
Статьи · Свежие статьи