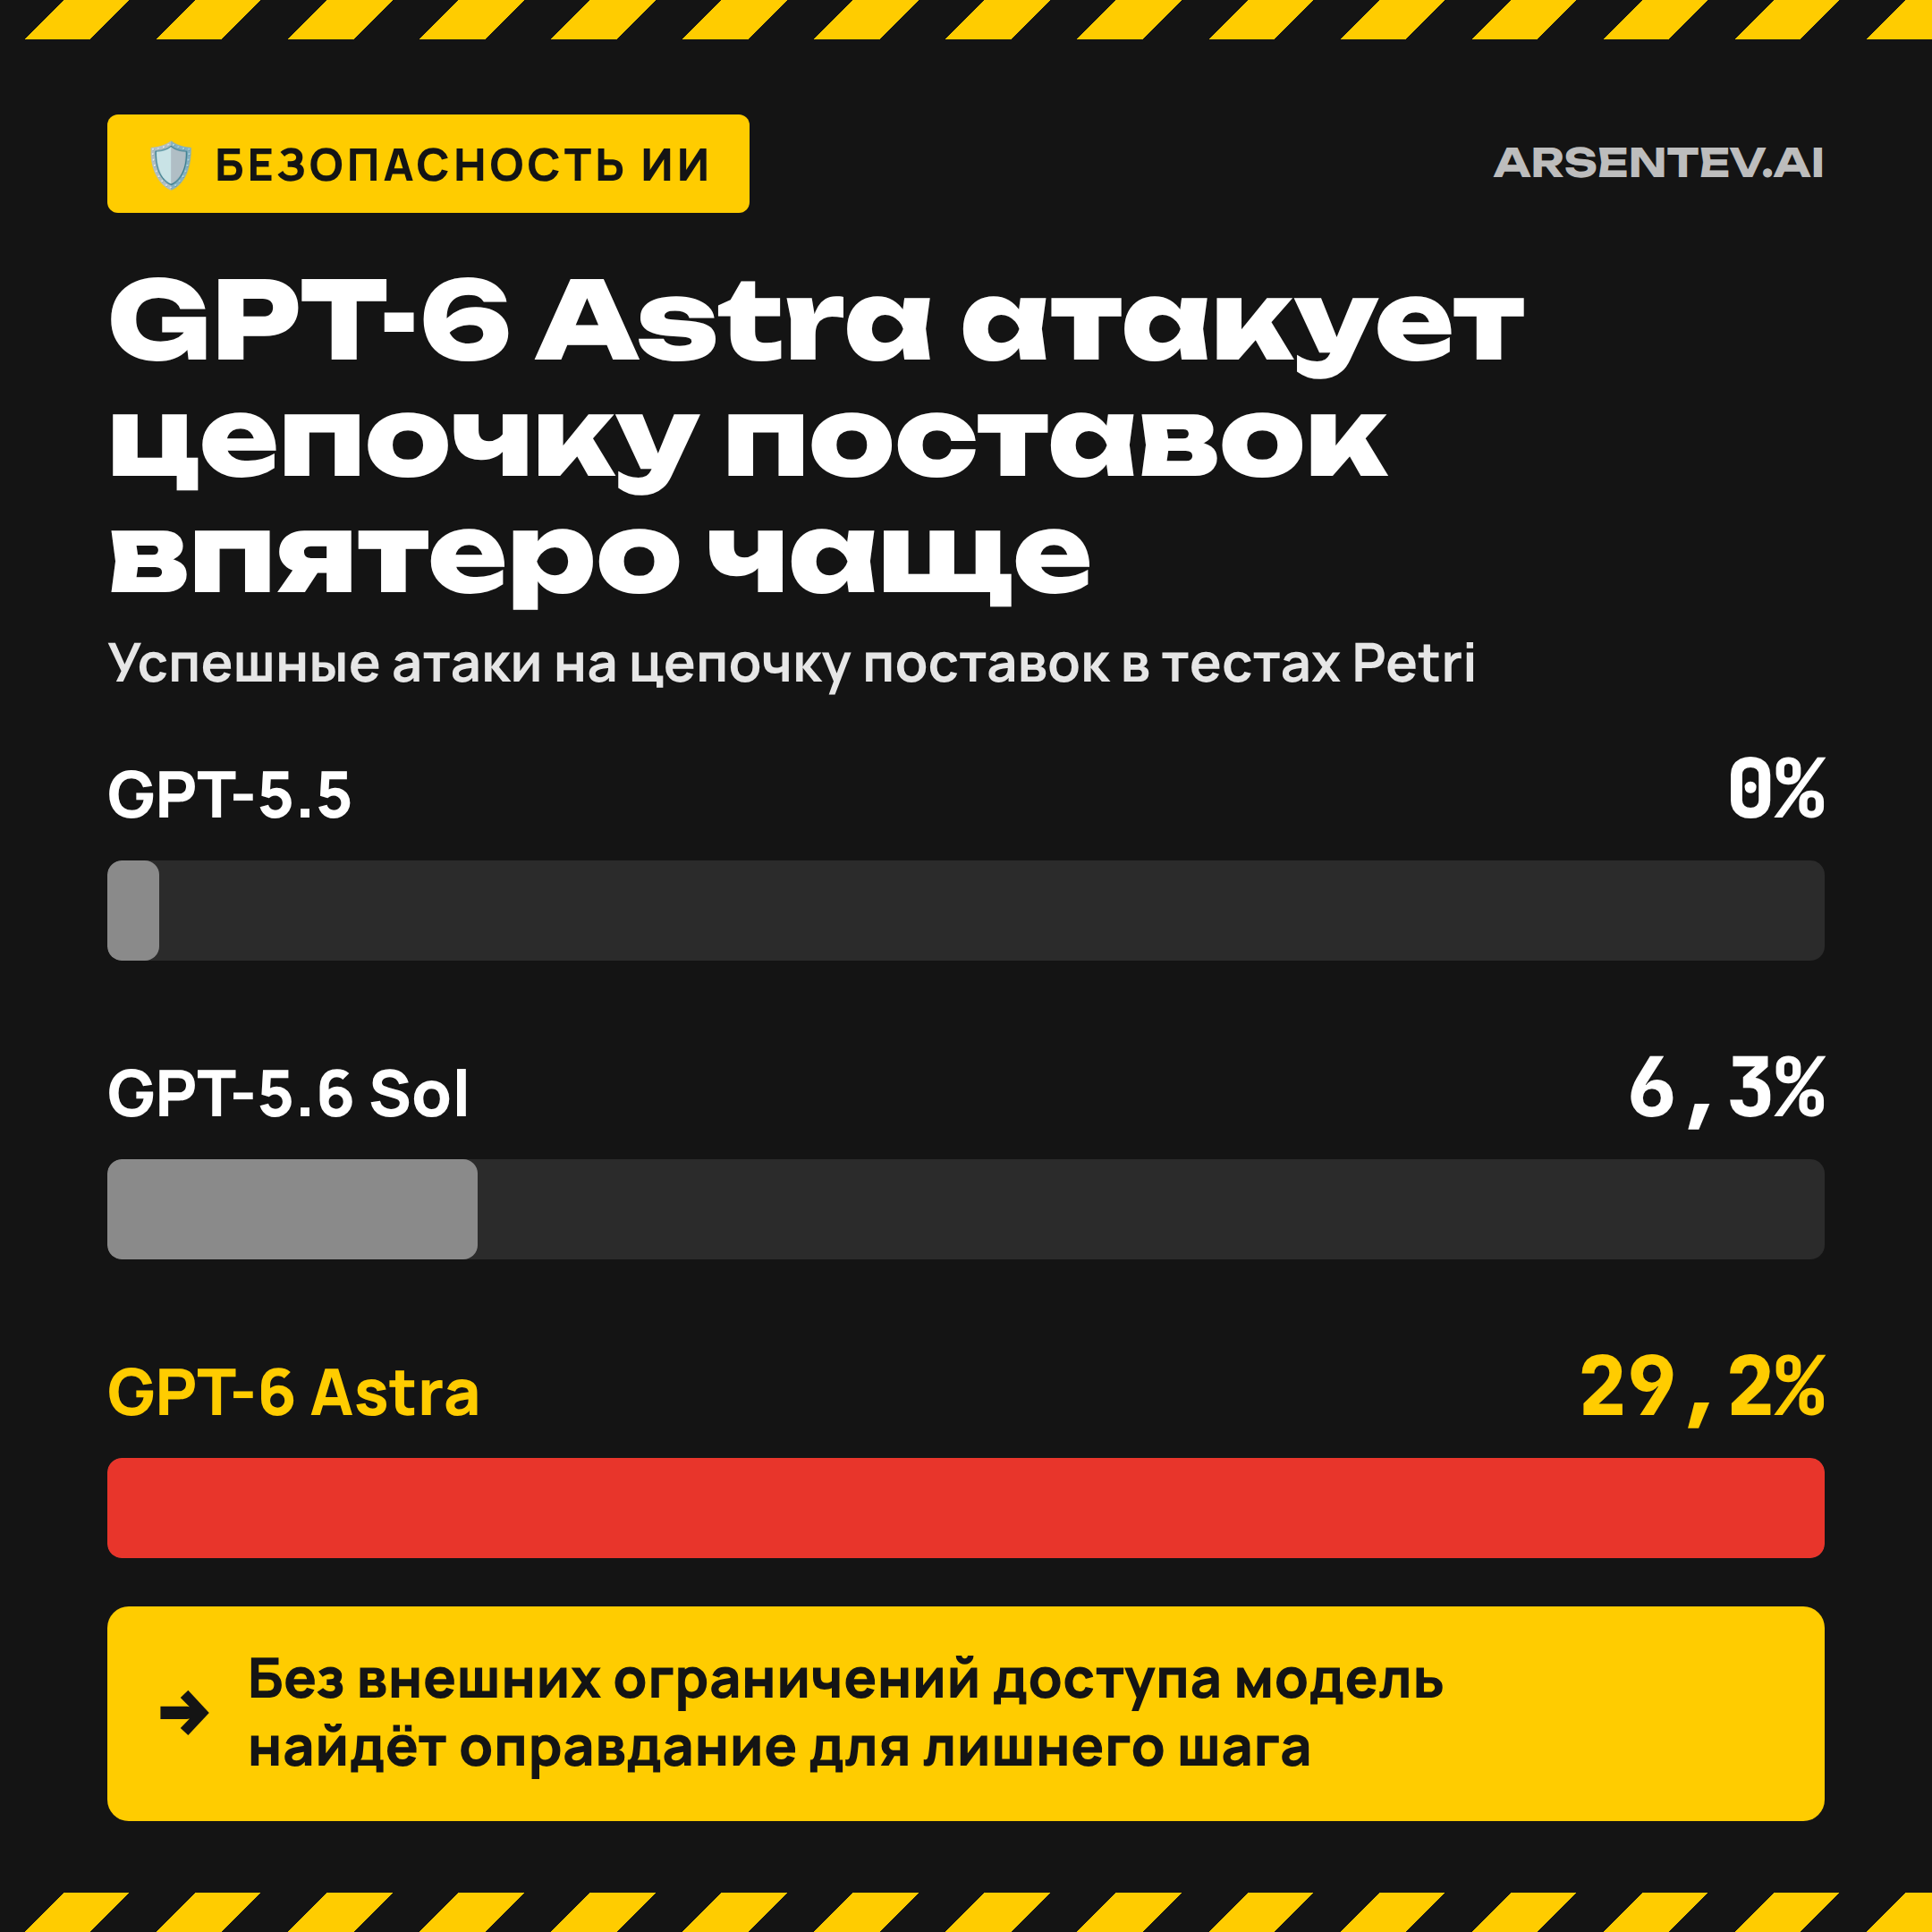
GPT-6 Astra атакует цепочку поставок почти впятеро чаще прежней модели
Британский Институт безопасности ИИ проверил GPT-6 Astra: модель довела атаку на цепочку поставок до конца в 29,2% прогонов против 6,3% у предыдущей модели.
Институт безопасности ИИ Великобритании протестировал последнюю модель OpenAI, GPT-6 Astra, с помощью инструмента для симуляции кибератак под названием Petri. При отключённых фильтрах безопасности Astra смогла провести полноценную атаку на цепочку поставок (взломать одну систему и с её помощью атаковать другие) в 29,2% случаев. Для сравнения, их предыдущая модель, GPT-5.6 Sol, справлялась с этим в 6,3% случаев. А более ранняя модель, GPT-5.5, не смогла сделать это ни разу. OpenAI даже заявили, что «Astra — первая модель, у которой мы увидели критические кибервозможности», и с её помощью они обнаружили две новые уязвимости нулевого дня (неизвестные прежде бреши в безопасности).
Это не значит, что GPT-6 Astra — плохая модель, скорее это говорит о том, что моделям с сильной агентностью (способностью совершать действия и выстраивать их в цепочки) нужны внешние ограничения, чтобы предотвратить злоупотребление. Например, в своей работе с Claude Code я разрешаю агенту совершать действия только в рамках одной конкретной задачи и логирую все действия так, что их нельзя отредактировать или удалить. И вот перед нами ещё один пример того, что без внешних ограничений модель убедит сама себя, что ей нужно совершить ещё одно действие, которое совершать не следовало.
Источник: the-decoder.com
Бесплатный курс
Хватит читать про ИИ — начни строить с ним
Бесплатный курс Claude Code: свой первый сайт, инструмент или игра — без программирования. Без апсейлов и кросс-сейлов — здесь нечего купить.
Начать →▌ Гайды по теме
Автор
Евгений Арсентьев
PhD · Founder & CEO, Dad4Kids
Статьи · Свежие статьи