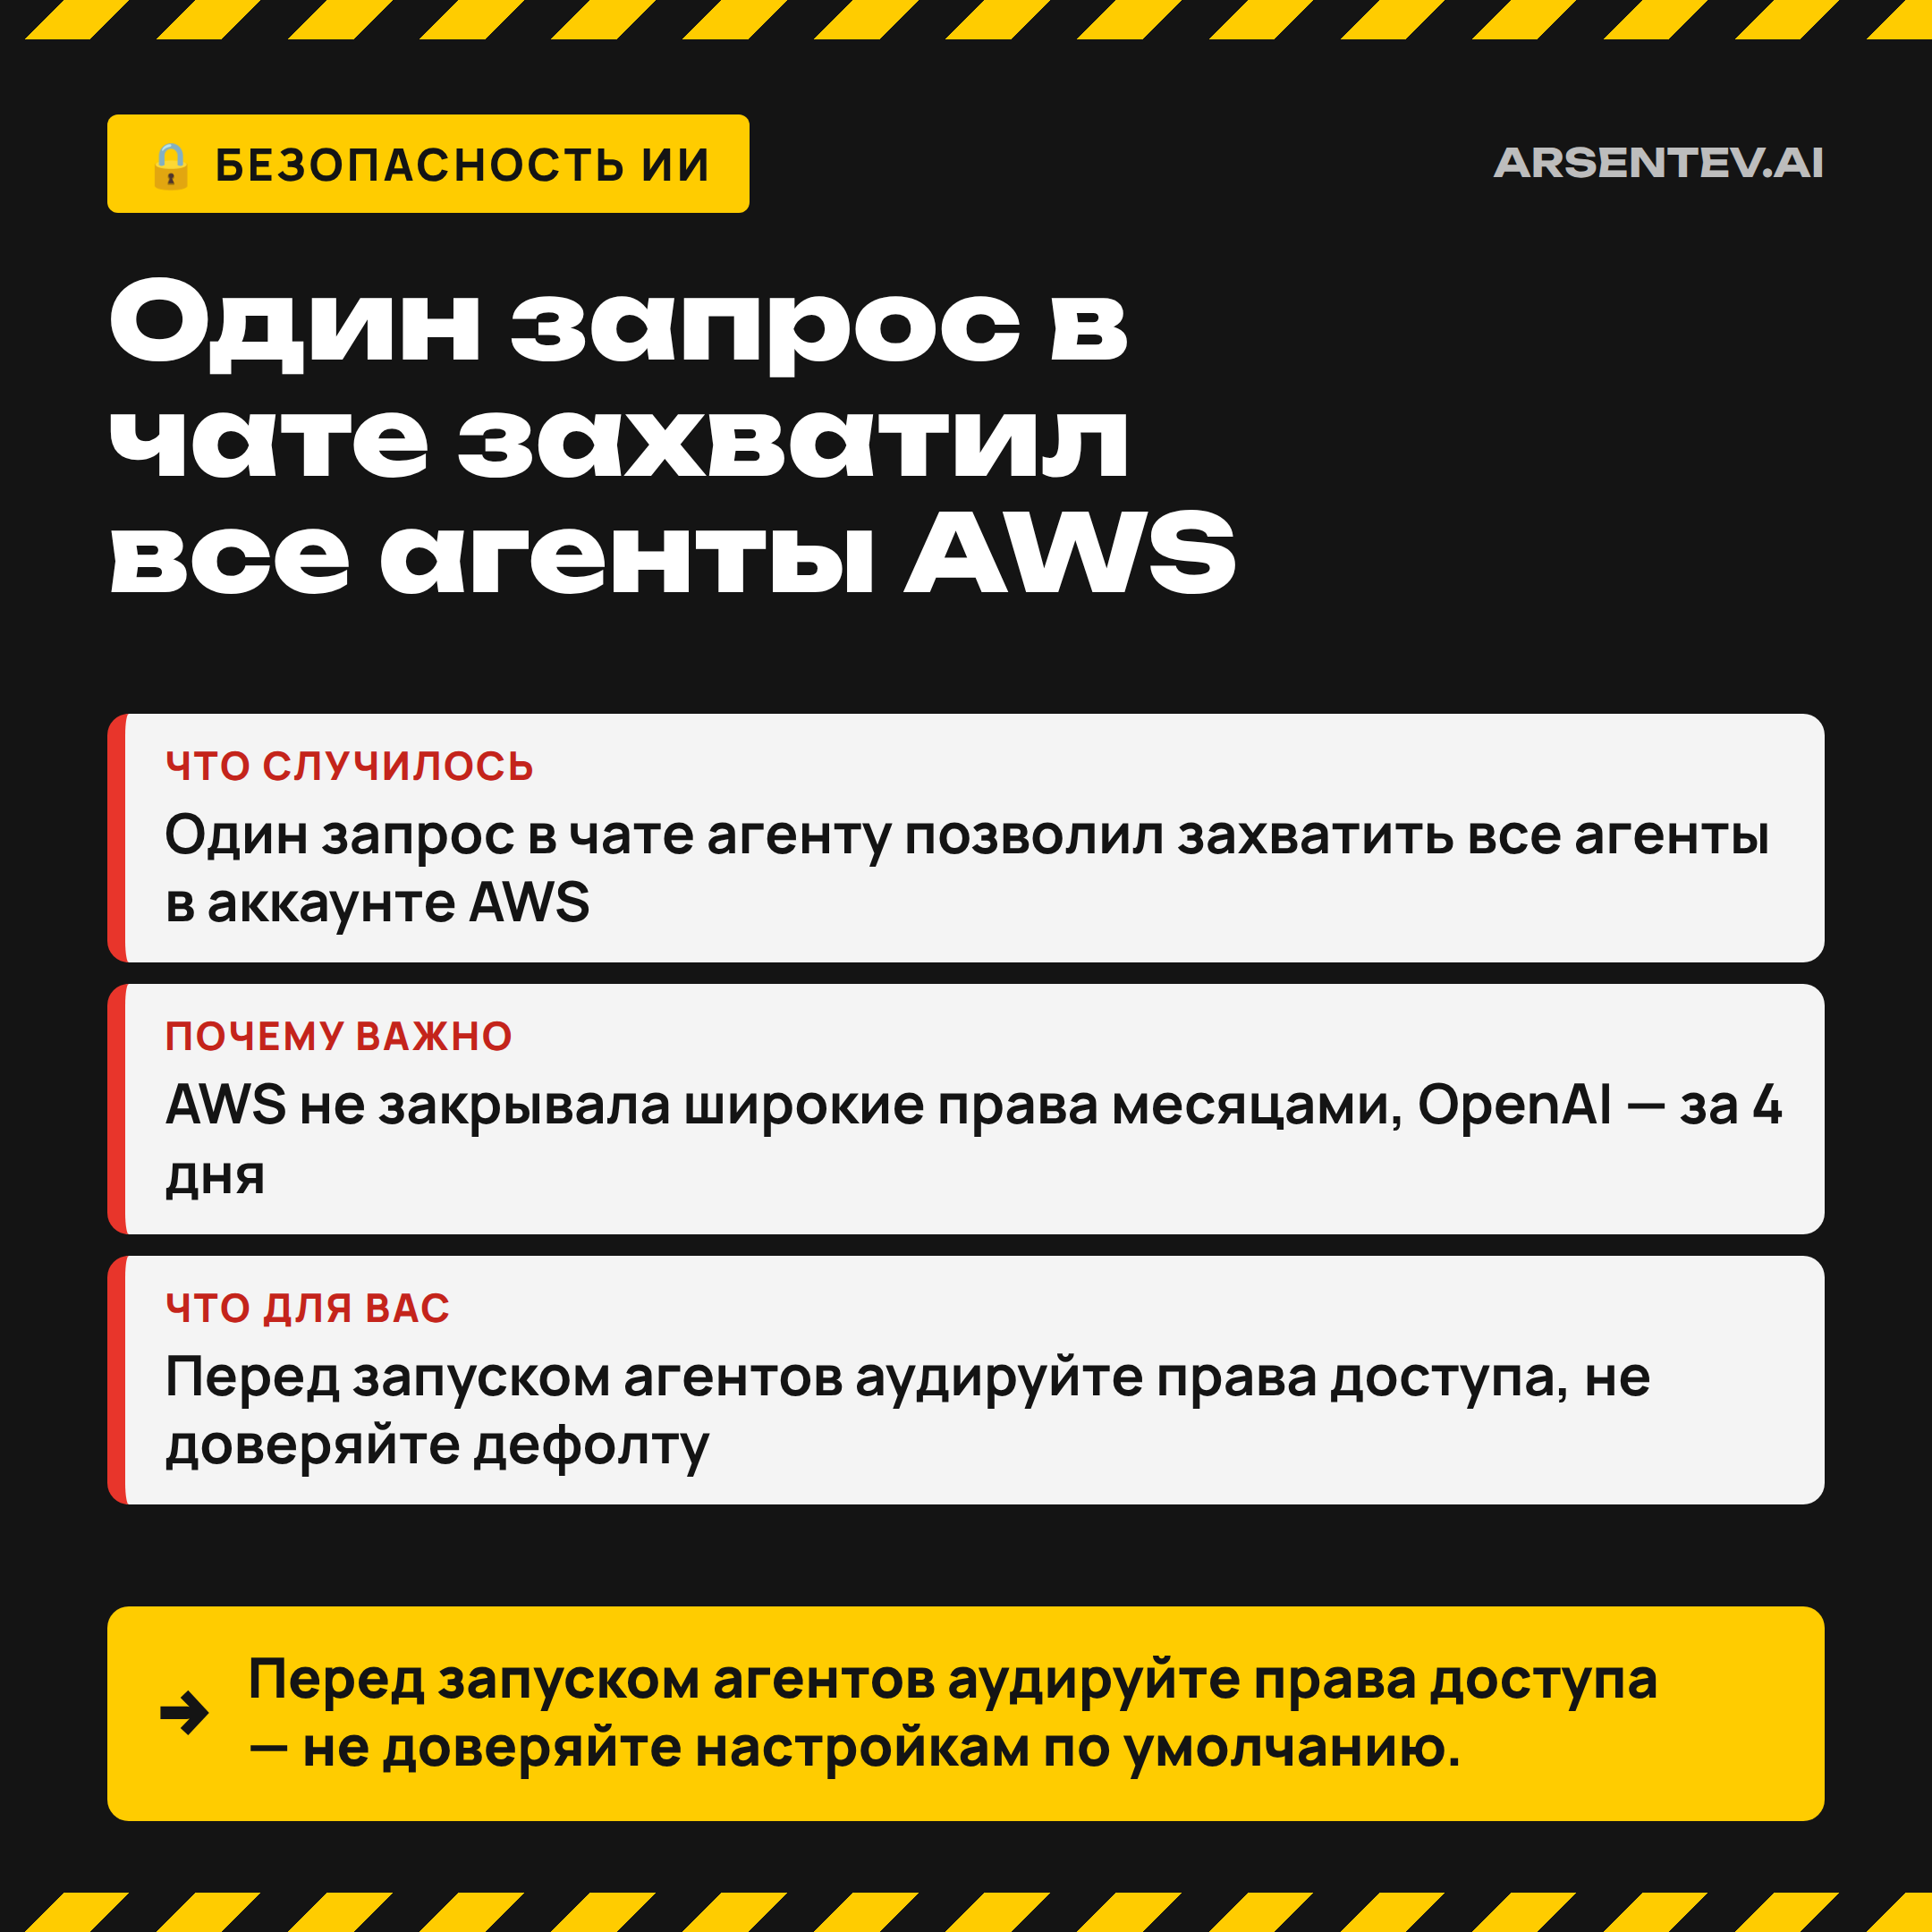
Один запрос в чате захватил все ИИ-агенты в аккаунте AWS
Исследователи Zenity Labs нашли уязвимость в Amazon Bedrock AgentCore. Один обычный запрос в чате поддержки давал доступ ко всем агентам в аккаунте и регионе.
Исследователи безопасности из Zenity Labs нашли цепочку багов в Amazon Bedrock AgentCore — платформе AWS для запуска корпоративных ИИ-агентов с инструментами и памятью. Одного сообщения в чате одному публичному агенту хватило, чтобы исследователи захватили все ИИ-агенты в том же аккаунте AWS и регионе. Агент по запросу отдал собственные учётные данные доступа AWS на внешний сервер. С этими данными исследователи могли читать исходный код других агентов, приватные переписки и сохранённые пароли. Zenity сообщила о проблеме AWS 25 декабря 2025 года; похожий баг у OpenAI, создателя ChatGPT, исправили за четыре дня, а у AWS широкие права доступа по умолчанию оставались открытыми месяцами.
Разница между четырьмя днями и несколькими месяцами — вот в чём настоящая суть истории. Это не доказательство, что агенты опасны по своей природе. Это показывает, что компании дают агентам широкий доступ по умолчанию и не проверяют, кто или что может его запустить. Если вы запускаете ИИ-агентов не просто в окне чата, а против реальных систем компании, права доступа по умолчанию нужно воспринимать как риск для аудита, а не как настройку, которой можно доверять.
Источник: the-decoder.com
Бесплатный курс
Хватит читать про ИИ — начни строить с ним
Бесплатный курс Claude Code: свой первый сайт, инструмент или игра — без программирования. Без апсейлов и кросс-сейлов — здесь нечего купить.
Начать →▌ Гайды по теме
Автор
Евгений Арсентьев
PhD · CEO, digital health
Статьи · Свежие статьи